클로드 암호 연구, 전자서명을 바꿔야 할까?
이 연구로 전자서명을 바꾸라는 안내는 없습니다. 앤트로픽은 새 공격이나 취약점을 발견한 것이 아니며 이용자 조치는 없다고 설명합니다.
무엇을 알아냈나요?
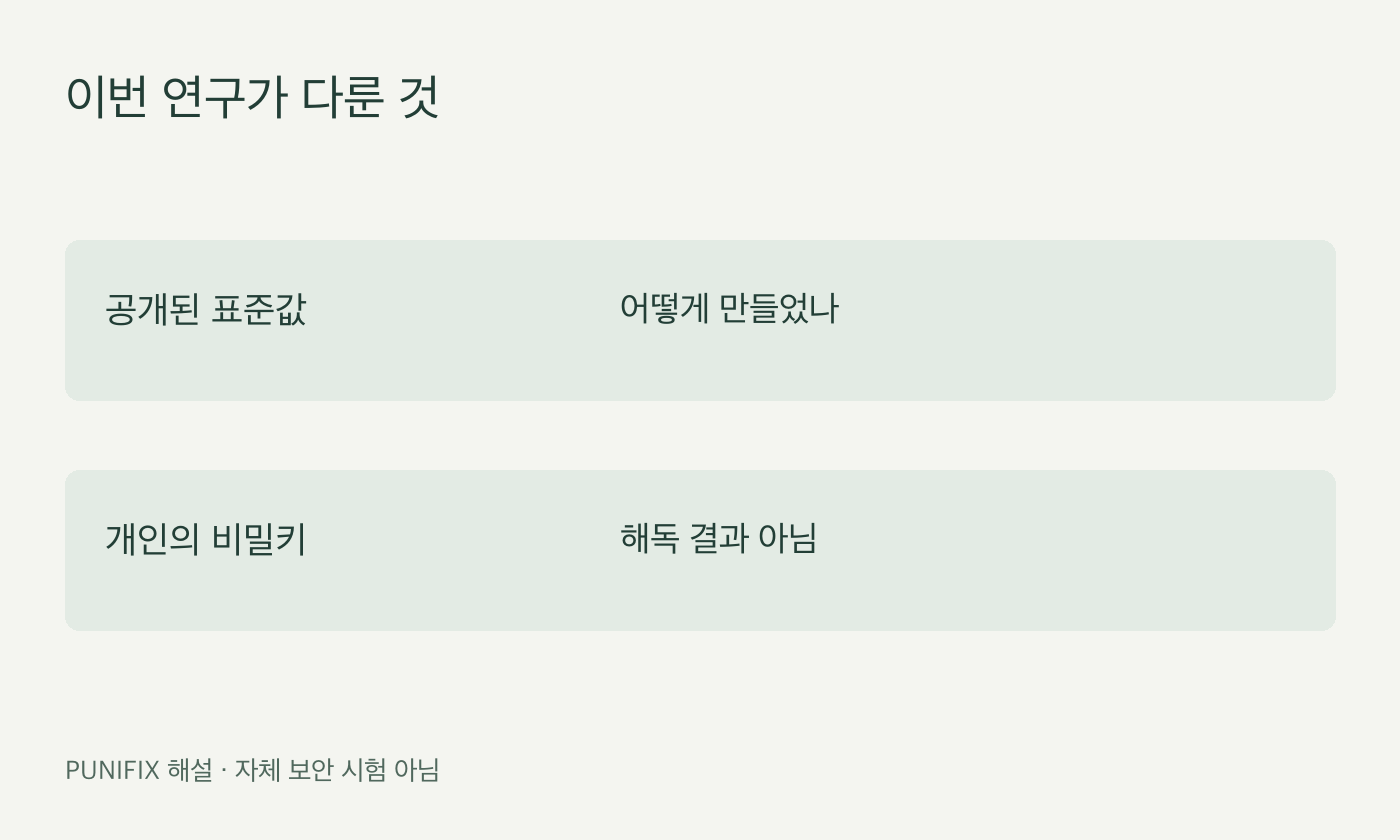
10월 16일 연구 발표는 내부 연구용 모델이 전자서명 표준 ECDSA의 공개된 출발값인 시드의 생성 경위를 찾았다고 보고합니다. 옛 숫자 생성기에 컴퓨터 시각을 넣었다는 설명입니다. 개인 비밀키를 알아낸 결과가 아닙니다.
전자서명은 무엇을 확인하나요?
미국 NIST의 전자서명 표준 소개는 전자서명을 데이터의 허가 없는 변경을 탐지하고 서명자의 신원을 확인하는 데 쓰는 기술로 설명합니다. 이번 소식의 ‘표준값의 출처’와 ‘개별 서명의 유효성’은 구분해서 읽어야 합니다.
안전이 모두 증명됐나요?
회사는 숨겨진 약점을 넣었다는 의혹의 설득력이 낮아졌다고 평가합니다. 모든 보안이 증명됐다는 뜻은 아닙니다. B-163 시드와 일부 기준점의 출처, 몇몇 후보를 건너뛴 이유는 미해결로 남았습니다.
일반 클로드에서도 되나요?
발표의 대상은 내부 연구용 모델입니다. 공개 앱에서 같은 성과를 낼 수 있다는 안내나 상용 모델 성능표로 읽어서는 안 됩니다.
편집자의 판단: AI 연구 뉴스를 볼 때는 발견한 대상, 남은 의문, 이용자에게 요구하는 조치를 나눠 확인하세요. 한 연구의 결과를 모든 계정·기기의 안전 보증으로 넓힐 근거는 없습니다.
한국어 Promptating의 10월 16일 기사도 전자서명을 바꿔야 하는지 묻습니다. 블록체인서울의 10월 17일 보도와 함께 관심 근거로 확인했으며, 수요량을 측정한 자료는 아닙니다.
영문 U.Today와 Neural Minute의 보도·해설도 읽었습니다. 편집팀의 독립 암호 검증으로 대신하지 않았습니다.
다른 AI 보안 연구의 실험 범위를 읽는 사례는 기존 AI 웜 연구 해설에서 볼 수 있습니다. 서로 다른 연구입니다.
확인: 2026년 10월 18일. 코드 재현·전자서명 변경·한국 서비스 시험은 하지 않았습니다. 편집 기준
공식 원문 대조·자체 암호 검증 미실시.